Teste grátis Estou sob ataque!
Entrar

O que montadoras exigem em cibersegurança e compliance, e como atender sem travar a operação

22 de Setembro, 2026

O que montadoras exigem em cibersegurança e compliance, e como atender sem travar a operação

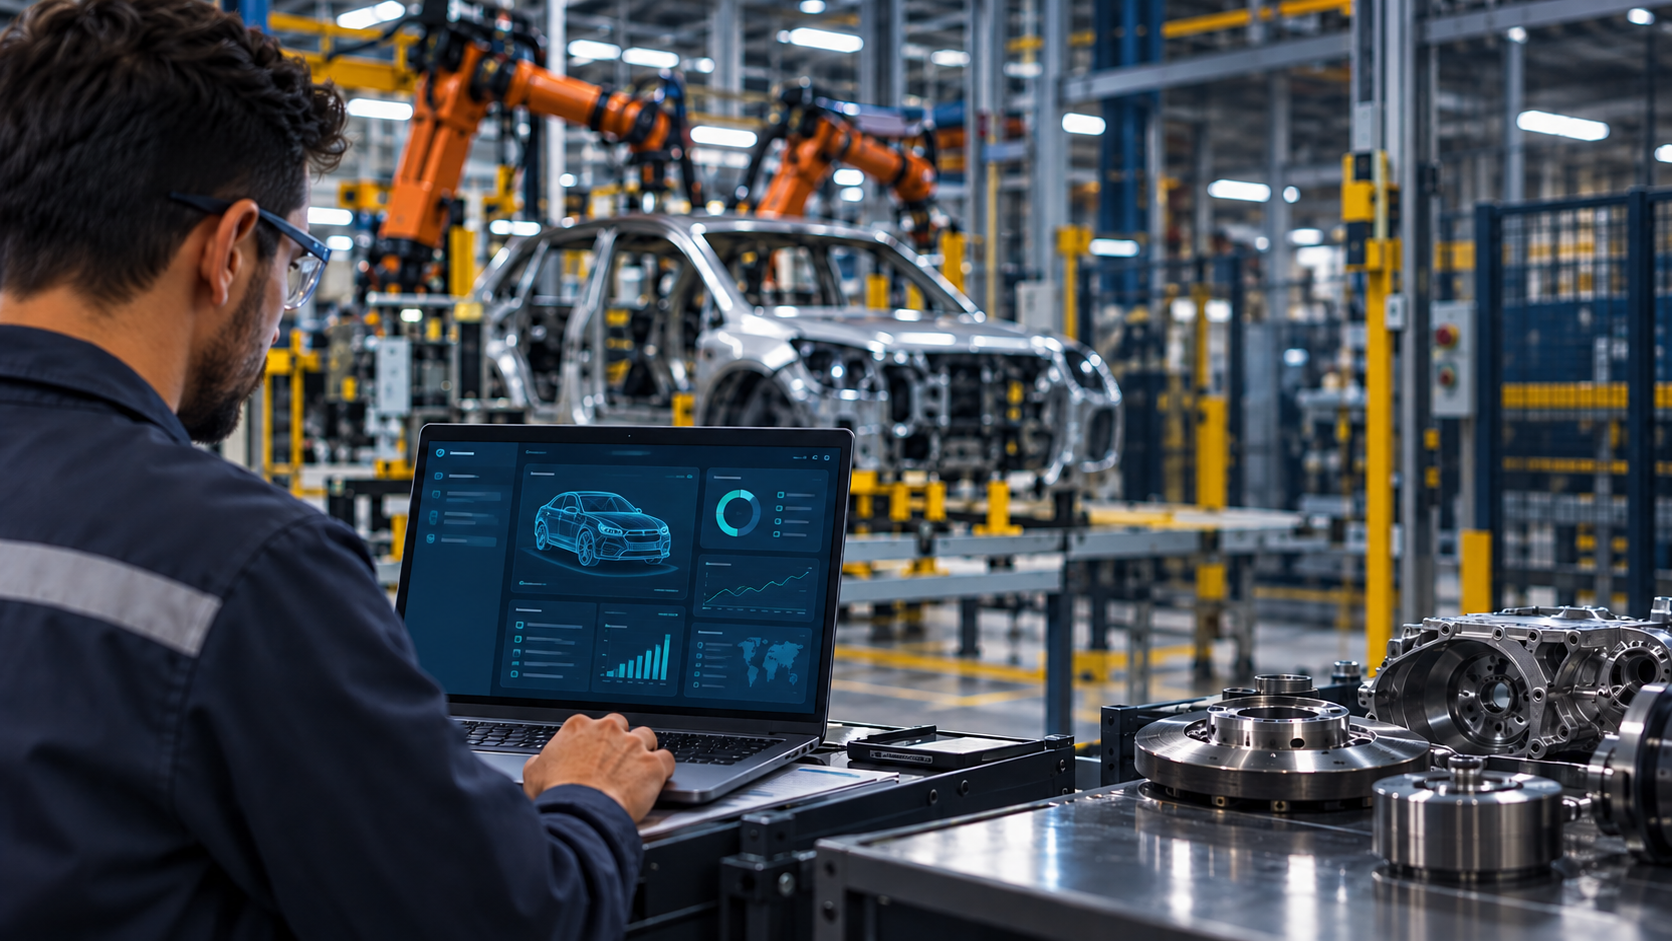
Para quem fornece peças, componentes ou serviços para uma montadora, segurança da informação deixou de ser assunto exclusivo da TI. Virou cláusula de contrato.

Ter controle sobre endpoints, e-mails, sites corporativos e acessos já não é suficiente. Esse controle precisa ser comprovado, com relatórios auditáveis, sempre que o cliente pedir. E cliente que é montadora pede com frequência, e com pouco prazo.

O problema é que essa exigência costuma chegar num momento em que a operação já está sobrecarregada, com infraestrutura, produção e prazos disputando a atenção da equipe de TI. E aí falta visibilidade sobre os dispositivos, os processos de auditoria não existem de forma formal, e brechas em e-mail e sites corporativos passam despercebidas até que alguém de fora encontre.

Essa exigência tem duas frentes que costumam ser tratadas separadamente, mas precisam andar juntas: cibersegurança, que protege contra ataque, e compliance, que comprova que essa proteção existe e funciona. Neste artigo, mostramos o que montadoras exigem nessas duas frentes, e como atender a isso sem travar a produção.

Neste artigo

O que muda quando é o cliente que exige segurança da informação

Na maioria das indústrias que fornecem para grandes cadeias produtivas, segurança da informação nunca foi prioridade orçamentária. Funcionava como estava, até que um cliente pediu evidência de conformidade para renovar o contrato.

Esse pedido normalmente vem acompanhado de certificações específicas do setor, como a TISAX na cadeia automotiva, ou de questionários de segurança que a área de compras do cliente aplica antes de fechar ou renovar um fornecimento. Se você já está com essa demanda na mesa e quer entender o passo a passo da certificação em si, temos um guia dedicado sobre como preparar a empresa para a certificação TISAX.

Aqui, o ponto é anterior a isso: o que muda na operação quando a exigência de segurança nasce de uma condição para continuar vendendo, e não de uma decisão interna de maturidade.

Isso muda o ritmo da operação. Numa demanda interna, a empresa decide o cronograma. Vinda de um cliente montadora, a exigência chega com prazo fechado, sem espaço de negociação, e não atender significa risco real de perder o contrato ou travar uma homologação.

Três pontos cegos que mais aparecem quando a exigência vem de fora

Empresas que enfrentam esse cenário pela primeira vez costumam esbarrar nos mesmos três pontos, independentemente do porte.

Falta de visibilidade sobre os endpoints

Sem inventário atualizado de hardware e software, sem saber quais dispositivos estão na rede e quais softwares rodam neles, é impossível responder com segurança a qualquer questionário de segurança de cliente. A pergunta "vocês sabem tudo o que está conectado à sua rede?" já derruba boa parte das respostas.

Ausência de processos de auditoria formalizados

Ter controles não é o mesmo que ter processo. Muitas empresas até aplicam boas práticas no dia a dia, mas de forma informal, sem registro, sem responsável definido, sem histórico. Isso funciona até o momento em que alguém pede para ver a evidência.

Brechas em e-mail e sites corporativos

E-mail continua sendo a porta de entrada mais comum para phishing e vazamento de senha, e sites corporativos expostos sem monitoramento de certificado, blacklist ou vulnerabilidade viram alvo fácil. Para uma empresa que lida com propriedade intelectual de cliente, como desenhos técnicos e especificações, isso é um risco direto ao contrato.

Esses três pontos cegos, quando aparecem juntos, formam exatamente o cenário que um auditor ou um questionário de compras de montadora vai expor primeiro.

Diagnóstico gratuito

Antes de estruturar qualquer plano de ação, o mais eficiente é entender exatamente onde estão os gaps da sua operação hoje. O BluePex® Cybersecurity Framework reúne as boas práticas que ajudam a estruturar essa avaliação.

Baixar o Cybersecurity Framework

O custo de ficar parado quando o cliente é uma montadora

Numa indústria que fornece para montadoras, uma auditoria reprovada ou uma certificação atrasada pesa direto no contrato. Contratos com grandes fabricantes costumam prever cláusulas de conformidade contínua, e não pontual, aplicadas ao longo de toda a relação comercial, não só no momento da assinatura.

Um fornecedor que não sustenta essas evidências corre o risco de perder homologação, ficar de fora de novas cotações ou, em casos mais graves, ter o contrato encerrado.

Na cadeia automotiva e de máquinas pesadas, uma falha de segurança tende a pesar direto na receita recorrente e na posição do fornecedor dentro da cadeia de fornecimento, além do desgaste reputacional que qualquer incidente carrega.

Como atender a essas exigências sem travar a operação

Para o fornecedor industrial, segurança da informação sustenta três frentes ao mesmo tempo:

  • Visibilidade centralizada, sobre endpoints, rede e logs, com relatórios prontos para quando o cliente ou o auditor pedir
  • Continuidade da operação, com e-mail, sites corporativos e endpoints protegidos e resposta automática a incidentes, sem parar a produção
  • Suporte técnico direto, que reduza a dependência de um time de TI enxuto para responder sozinho a exigências de vários clientes ao mesmo tempo

É nesse ponto que o BluePex® Cyber Domo® entra como extensão do time de TI. A plataforma unifica firewall, proteção de endpoints, e-mail, sites corporativos e backup em um único painel de gestão, com relatórios já organizados para auditoria.

Frente de proteção Operação com ferramentas fragmentadas Com o BluePex® Cyber Domo®
Visibilidade de endpoints Inventário desatualizado ou inexistente Inventário e monitoramento centralizados em tempo real
Processos de auditoria Controles informais, sem registro nem histórico Relatórios de conformidade prontos para apresentação
Segurança de e-mail Antispam isolado, sem análise de vazamento Proteção avançada com análise de vazamento de senha na Dark Web
Segurança de sites corporativos Sem monitoramento de certificado ou vulnerabilidade Monitoramento contínuo de SSL, blacklist e código malicioso
Suporte técnico Fila de chamados, muitas vezes em outro idioma Suporte direto com o fabricante, em português

Na prática, isso muda a forma como o fornecedor responde a uma exigência de cliente: a evidência já existe, organizada e disponível, em vez de ser montada às pressas.

Webinar ao vivo · terça, 29/09 às 10h

Compliance sem travar a operação: a jornada da Alpino Indústria Metalúrgica

A Alpino Indústria Metalúrgica, fornecedora de componentes para Caterpillar, John Deere, Mercedes-Benz e Scania, viveu esse cenário na prática. A BluePex® entrevista um convidado direto da Alpino para contar como a empresa saiu de um estágio de baixa maturidade para um ambiente de TI auditável, sem travar a produção.

Garantir minha vaga

O que priorizar antes que a exigência vire urgência

Fornecedores que querem se antecipar a esse cenário podem começar respondendo a três perguntas:

  • Existe inventário completo e atualizado dos endpoints conectados à rede, incluindo os que ficam na fábrica e fora dela?
  • Os controles de segurança que já existem estão documentados, com responsável definido e histórico registrado?
  • Em caso de auditoria ou questionário de cliente amanhã, quanto tempo a equipe levaria para reunir as evidências?

As respostas mostram o quanto a operação está pronta, ou exposta, diante de um cliente que trata segurança da informação como condição de contrato.

Fale com um especialista

Descubra como o BluePex® Cyber Domo® pode ajudar sua operação a atender exigências de segurança de clientes industriais sem travar a produção, com suporte direto em português.

Falar com um especialista BluePex®

Inscreva-se nos
Webinars Ao Vivo

Participe dos nossos próximos encontros e tire dúvidas com especialistas.

Ver próximas datas
Monitor apresentando o painel do BluePex Cyber Domo

Conheça o

BluePex® Cyber Domo


A proteção e o controle que a sua TI precisa, centralizados em um só lugar.

Assista aos
Webinars Gravados

Não pode esperar? Assista às nossas apresentações gravadas quando quiser.

Começar a assistir