Tecnologia proprietária: A BluePex Cria e Opera por você!
Contrate individualmente, gerencie em conjunto.
Sabia que: A BluePex fornece treinamento para os colaboradores da sua empresa?
Solicite informações para o Gestor da sua conta na BluePex.
Acesse materiais, eventos online e ferramentas
28 de Setembro, 2026
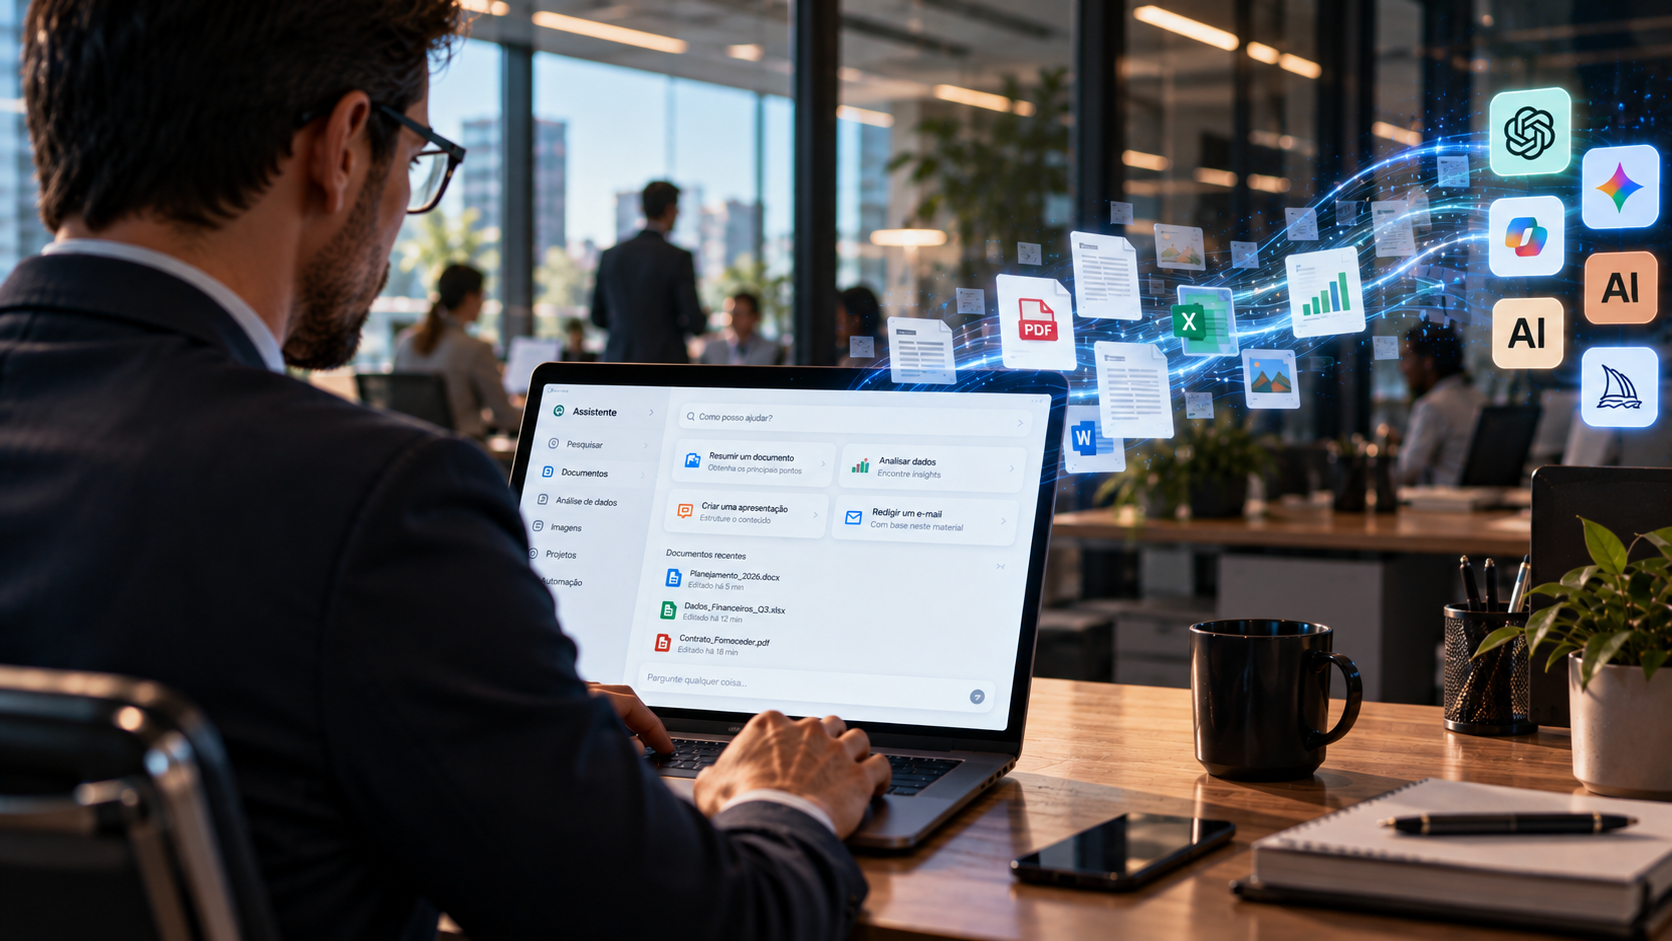
O time de marketing usa IA para criar rascunhos de campanha em minutos. O RH usa para triar currículos mais rápido. O financeiro monta projeções com ela. O suporte responde ao cliente com mais agilidade, e o comercial personaliza proposta em menos tempo.
Em praticamente todos os departamentos, a inteligência artificial já resolveu um problema real de produtividade.
O que muitas dessas equipes não percebem é que, nesse processo, dado interno, informação de cliente ou documento confidencial pode estar passando por uma ferramenta que a empresa não escolheu, não configurou e, muitas vezes, nem sabe que está sendo usada.
A pergunta que fica é: como manter esse ganho de produtividade sem perder o controle sobre os dados da empresa? A resposta começa por saber quais ferramentas estão em uso, por quem e de que forma.
Nesta matéria:
Quando se pensa em vazamento de dados, é comum imaginar um ataque cibernético ou alguém extraindo informações da empresa de forma intencional. Com IA, o cenário costuma ser mais simples do que isso.
Um colaborador copia parte de um contrato e pede que a IA faça um resumo. Envia uma planilha para analisar os números. Insere dados de um cliente para elaborar uma resposta. Compartilha um trecho de código para encontrar um erro. Em cada um desses casos, uma informação que estava dentro do ambiente corporativo acabou vazando por meio de uma ferramenta externa, sem que ninguém percebesse isso como um risco.
Isso acontece de algumas formas específicas:
Dado de cliente, estratégia comercial, informação financeira, ata de reunião, relatório interno: qualquer um desses conteúdos pode ser colado numa IA na correria de acelerar uma tarefa, sem que o colaborador pare para pensar que aquilo é informação corporativa saindo para um serviço externo.
Boa parte das ferramentas de IA permite anexar PDFs, planilhas, apresentações e contratos inteiros. A comodidade tem um custo: um arquivo completo sai do ambiente controlado pela empresa em poucos segundos.
Desenvolvedores recorrem à IA para revisar código, resolver erros ou gerar configurações. Dependendo do que é colado ali, o prompt carrega detalhes de infraestrutura, algoritmo proprietário ou outro dado técnico que deveria ficar dentro da empresa.
O uso de IA não se limita às plataformas mais conhecidas. Toda semana surge uma ferramenta, extensão ou assistente novo com recurso de inteligência artificial embutido, e um colaborador qualquer encontra algo que resolve seu problema e passa a usar, quase sempre antes da TI sequer saber que aquilo existe.
O risco central não está em uma ferramenta específica. Está na falta de visibilidade sobre como a IA é usada dentro da organização, o que já tem nome: Shadow AI. É o ponto de partida para tudo que vem a seguir.
Quando o assunto é governança de IA nas empresas, a conversa costuma girar em torno do ChatGPT. O cenário, porém, é bem mais amplo: Gemini, Claude, Copilot e dezenas de outras plataformas fazem parte de um ecossistema que cresce rápido, e os próprios softwares que as equipes já usam no dia a dia vêm incorporando recursos de IA também.
Isso deixa uma pergunta em aberto para a TI: você sabe quais ferramentas de IA estão sendo acessadas hoje pelos colaboradores da sua empresa? Ter uma política corporativa que define o que pode ou não pode ser usado é importante, mas raramente garante que a empresa enxergue o que de fato acontece na rede.
Se uma tecnologia pode levar dados confidenciais para fora da empresa, impedir o acesso parece o caminho mais óbvio. Na prática, a decisão pesa dos dois lados: as mesmas ferramentas que representam risco também ajudam a equipe a pesquisar, resumir informações, automatizar tarefas repetitivas e trabalhar mais rápido, então um bloqueio indiscriminado apaga o ganho junto com o problema. Liberar tudo sem nenhum critério, por outro lado, deixa a empresa sem controle sobre o que está circulando.
O equilíbrio está em decidir quais ferramentas usar, com que critério e como aplicar essa decisão na prática. É aí que a maioria das empresas trava.
Definir por escrito que dados pessoais ou documentos confidenciais não devem entrar em ferramentas não autorizadas é só o primeiro passo. A parte difícil é conseguir verificar, dia a dia, se isso está sendo cumprido.
Três coisas precisam funcionar juntas para isso. A primeira é visibilidade: saber quais ferramentas de IA já estão em uso na rede, antes mesmo de decidir o que fazer com elas. A segunda é a classificação, separando o que está em uso em aprovado, em avaliação e não permitido, em vez de tratar toda IA do mesmo jeito. A terceira, e a mais difícil de sustentar sozinha, é transformar essa classificação em uma regra que funcione por conta própria, sem depender de cada colaborador lembrar e seguir a política manualmente.
Um Firewall por Aplicação é o que viabiliza essa última parte e tira a governança do papel: ele identifica as ferramentas de IA acessadas pela rede e aplica ali a regra definida pela empresa. No Cyber Domo, isso significa autorizar ou bloquear cada ferramenta com poucos cliques, com registro de quem acessou o quê e quando. O artigo sobre Shadow IA detalha esse e outros recursos do Cyber Domo, incluindo DLP e monitoramento contínuo.
A inteligência artificial já faz parte da rotina de trabalho, e tentar reverter isso ignora o motivo pelo qual ela se espalhou tão rápido. Liberar seu uso sem critério nenhum, no entanto, cria um ponto cego que coloca informação corporativa em risco.
O equilíbrio combina três camadas que se sustentam mutuamente: o colaborador sabendo o que pode ou não compartilhar, a empresa com regra clara e a TI com visibilidade e mecanismo real para fazer essa regra valer. Nosso conteúdo sobre como usar a IA de forma segura aprofunda essas boas práticas e os aspectos legais envolvidos.
Se boa parte das respostas foi "não", o próximo passo não é parar de usar IA. É estruturar a governança, com visibilidade sobre como ela está sendo usada.
No dia 6 de outubro, às 10h, Marcos Paulo, Especialista em Cibersegurança da BluePex®, vai conduzir o webinar A IA que ajuda sua equipe também pode vazar seus dados.
Ele mostra por onde dados confidenciais costumam escapar pelas ferramentas de IA que já estão em uso, o papel do Firewall por Aplicação nesse controle e o caminho prático para estruturar isso sem prejudicar a produtividade do time.
Inscreva-se gratuitamente no webinar
A IA pode continuar ajudando sua equipe a trabalhar mais rápido. A diferença está em fazer isso sem perder de vista um dos ativos mais importantes da empresa: os dados.
Participe dos nossos próximos encontros e tire dúvidas com especialistas.
Ver próximas datasConheça o
A proteção e o controle que a sua TI precisa, centralizados em um só lugar.
Não pode esperar? Assista às nossas apresentações gravadas quando quiser.
Começar a assistir