Teste grátis
Estou sob ataque!
Módulos integrantes do Cyber Domo
Tecnologia proprietária: A BluePex Cria e Opera por você!
Contrate individualmente, gerencie em conjunto.
Firewall UTM NGFW
Aumente a visibilidade, controle e proteção da sua rede com o BluePex Firewall com análise de vulnerabilidade automatizada com IA.
Endpoint Control
A proteção passa pelo conhecimento e gestão da sua rede, ganhe produtividade e visibilidade da área de TI com o Endpoint Control.
Endpoint Protection EDR
Proteja sua empresa de vírus e ransomware com Endpoint Protection EDR, uma ferramenta poderosa de Antivírus e AntiMalware a serviço da sua empresa.
Cloud Backup
Proteja seus dados com backups automatizados em nuvem e local, com análise de infecção por ransomware e recupere em caso de desastres.
Mail Security
Antispam com 99,90% de eficácia geral, zero falsos positivos e detecção acima da média global em spam, malware e phishing.
Website Security
Análise de vulnerabilidade das aplicações WEB (Pentest autônomo), monitoramento e segurança para seus websites.
Cloud VPN
Simplifique o acesso remoto à rede corporativa e permita que sua equipe trabalhe de qualquer lugar com total segurança e estabilidade.
Gerenciamento por territórios
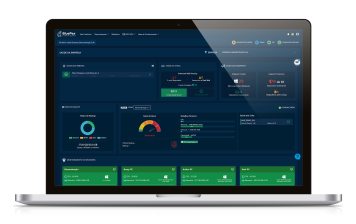
Gerencie territórios, empresas e filiais de forma organizada através de uma única dashboard centralizada em nuvem.
Conteúdos BluePex
Sabia que: A BluePex fornece treinamento para os colaboradores da sua empresa?
Solicite informações para o Gestor da sua conta na BluePex.
Acesse materiais, eventos online e ferramentas
Blog, Eventos, Notícias
Fique atualizado sobre as publicações mais recentes da BluePex.
Cases de Sucesso
Mais de 1600 empresas confiam nas soluções BluePex no Brasil, EUA e Portugal.
BluePex® Academy
Cursos e certificações nas soluções BluePex.
BluePex® Cybersecurity Assessment
Diagnóstico gratuito do nível de maturidade em cibersegurança, baseado em padrões e boas práticas do mercado.
BluePex Cybersecurity Framework
Guia para compreensão e aplicação de boas práticas que elevam o nível de maturidade de segurança cibernética da sua empresa.
FAQ da LGPD
Guia para estar em compliance com a Lei Geral de Proteção de Dados.
Consulte senhas vazadas
Descubra se as senhas que você utiliza para acessar e-mail e redes sociais foram vazadas na Dark Web.
Conheça mais sobre a BluePex
Somos BluePex
Tecnologia própria para defesa cibernética, com visibilidade e controle total do seu ambiente de TI.
Trabalhe conosco
Vagas abertas para quem quer fazer parte do time que protege empresas em todo o Brasil.
Seja um parceiro/MSP
Leve as soluções BluePex aos seus clientes e amplie seu portfólio de cibersegurança.
Seja um franqueado
Empreenda com uma marca consolidada em cibersegurança, com suporte completo da BluePex.
 A BluePex protege a continuidade das suas operações

A BluePex protege a continuidade das suas operações